Uma nova modalidade de crime cibernético tem como alvo usuários corporativos do Google, utilizando convites de calendário falsificados para roubar sessões ativas. A intrigante prática, identificada como “Operação CloudFire”, foi descoberta por especialistas da empresa de segurança Material Security, que vem monitorando essa atividade desde agosto.
Como os golpes são realizados
Os criminosos se utilizam de endereços de e-mail conhecidos ou mensagens com cópia oculta para disfarçar suas intenções. Os pretextos para as abordagens incluem aviso de correio de voz, convites para propostas comerciais, intimações judiciais e notificações de pagamento pendentes. Ao clicar no link contido na mensagem, a vítima é redirecionada por caminhos legítimos, como os do Google ou do serviço Cloudflare, fazendo com que a defesa automática considere o endereço seguro.
Método de interceptação em tempo real
O roubo é realizado por meio de uma infraestrutura que intercepta dados no momento em que o usuário tenta acessar sua conta. Os cibercriminosos operam um servidor proxy, que se coloca entre a vítima e a página de login do Google. Ao inserir a senha, a vítima recebe um pedido de confirmação em duas etapas, como códigos enviados por mensagem de texto ou aplicativos autenticadores. Esse procedimento permite que o invasor aproveite o acesso juntamente com a vítima, assumindo o controle da sessão sem ser detectado pelos sistemas de segurança tradicionais.
De acordo com a Material Security, essa abordagem é inovadora, pois contorna a reputação dos domínios. Os pesquisadores explicam que “o golpe funciona porque nenhum sinal isolado decide o resultado”. A análise de links, por exemplo, falha em detectar o ataque, uma vez que o primeiro redirecionamento utiliza um endereço legítimo do Google.
Consequências para as empresas
O impacto da fraude é significativo, pois os invasores não apenas capturam senhas, mas têm acesso completo a e-mails, arquivos no Google Drive e permissões para aplicações em nome da vítima. As organizações enfrentam riscos graves, como:
- Controle total do ambiente: os invasores podem ler, apagar e enviar mensagens, além de acessar documentos confidenciais.
- Acesso a sistemas integrados: eles podem conceder permissões para aplicativos maliciosos dentro da conta.
- Dificuldade de detecção: como o acesso é feito com credenciais reais, os alertas de segurança podem demorar a identificar a invasão.
Em resposta ao aumento das atividades criminosas, a Material Security, em colaboração com a Cloudflare, iniciou ações para derrubar centenas de domínios maliciosos utilizados pelos atacantes. No entanto, especialistas alertam que essa estrutura pode ser rapidamente reestabelecida, uma vez que a reconstrução da infraestrutura é de baixo custo.
Medidas de prevenção recomendadas
Os pesquisadores ressaltam a importância de uma abordagem mais dinâmica nas estratégias de segurança das empresas. É crucial que as equipes realizem uma revisão ágil dos logs de auditoria e que monitorem os dados de acesso ao Workspace para detectar ações suspeitas. A capacidade de resposta rápida é essencial para revogar sessões ativas e redefinir contas comprometidas antes que danos significativos ocorram.
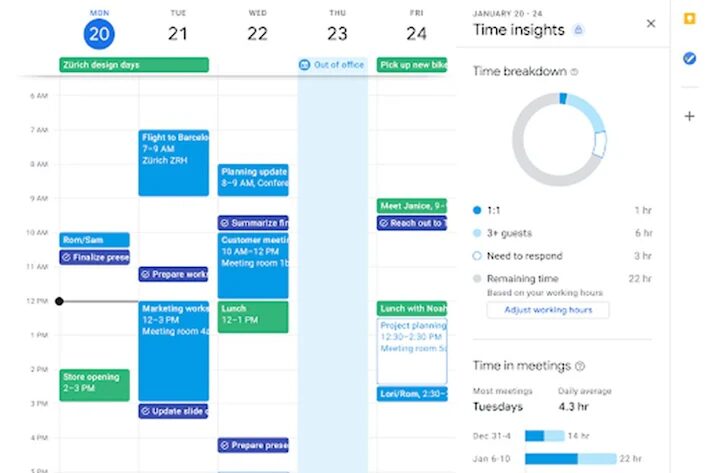
Além disso, é recomendado tratar convites de calendário como potenciais ameaças, uma vez que essa superfície é frequentemente negligenciada por filtros de segurança tradicionais. Para aumentar a segurança, as defesas devem considerar o histórico completo da conta e os sinais técnicos de envio ao analisar esses convites.